Kamis, 06 September 2018

4.4.Menyajikan hasil manajemen sistem operasi jaringan

MANAJEMEN USER dan GROUP Pada SISTEM OPERASI JARINGAN

Manajemen User

Hampir semua sistem operasi baru saat ini sudah dikembangkan dengan konsep multiuser dan multitasking, sehingga merupakan hal yang umum apabila dalam setiap komputer akan ada mekanisme identifikasi setiap orang yang akan menggunakannya. Sistem Debian juga mendukung sistem multiuser ini, dimana dalam satu waktu dapat lebih dari satu user yang mengakses sistem ini.
Terkait dengan lingkungan multiuser tersebut, pada materi kali ini akan dibahas berbagai teknik pengelolaan yang berkaitan dengan user. Pengelolaan disini meliputi:
  • Pembuatan user baru
  • Perubahan data user
  • Penghapusan user
Pada sistem Linux user didefinisikan dengan menggunakan nama user (username) ataupun ID user (UID). UID dinyatakan dalam bentuk numerik dan nilainya dapat ditentukan otomatis oleh sistem saat user pertama kali didaftarkan atau dapat juga oleh user sendiri.
Berbeda dengan username, merupakan data dalam format alfanumerik, yang namanya ditentukan sendiri oleh user. Pada sistem Linux, setiap aplikasi diperbolehkan memilih salah satu dari dua data ini untuk mengenali user yang menggunakan aplikasinya. Namun, dari sisi user cenderung lebih mudah mengingat username dibandingkan UID, karena dapat dibuat mewakili nama sebenarnya dari user.

Pembuatan User Baru

Perintah berikut dapat digunakan untuk membuat user baru. Agar dapat berjalan perintah ini harus dijalankan dengan menggunakan user root di terminal.
adduser  username 
Selain perintah adduser ada juga perintah useradd yang memiliki fungsi yang sama. Perintah diatas selain dapat dijalankan di Debian juga dapat berlaku untuk sistem Linux lainnya. Parameter-parameter pendukung lainnya untuk perintah ini dapat dilihat dengan perintah man adduser atau adduser –help.
Selain penentuan username ada juga beberapa data lainnya yang perlu diberikan, sebagai berikut.
  • Password (wajib)
  • Nama lengkap (tidak wajib)
  • Nomor ruang (tidak wajib)
  • Telepon kantor (tidak wajib)
  • Telepon rumah (tidak wajib)
  • Lainnya (tidak wajib)
Setiap user di sistem Linux diwajibkan untuk memiliki password sebagai pengamanan awal. Pengamanan awal ini diperlukan apabila ada data pribadi atau sensitif yang akan disimpan pada komputer karena masih ada hal lain yang perlu dilakukan untuk mengamankan data. Berikut ini merupakan contoh pembuatannya.
manajemen user1
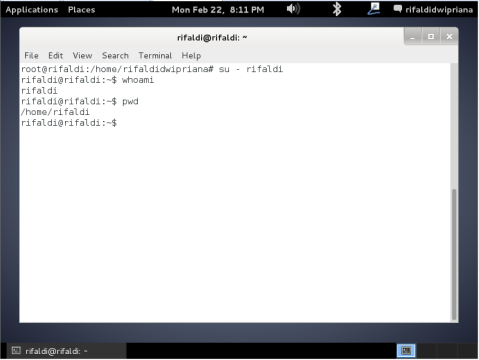
Perintah berikut dapat digunakan untuk menguji apakah user tersebut telah berhasil dibuat atau tidak.
su  –  username, whoami, pwd
Perintah pertama berguna untuk login menggunakan user lain, sedangkan yang kedua untuk mengetahui siapa user yang login saat ini dan yang terakhir untuk mengetahui lokasi user saat ini. Apabila sesuai maka perintah pwd akan menampilkan lokasi home untuk user terpilih. Contohnya diberikan pada gambar berikut.
manajemen user2

Perubahan Data User

Terkait dengan perubahan data user ini ada sejumlah perintah terkait yang dapat digunakan
chfn  username
Penggantian data pribadi user seperti nama lengkap, ruangan, telp. kantor, telp. rumah, dan lainnya. Apabila tidak ada perubahan yang dilakukan cukup tekan enter pada setiap entri.
passwd  username
Penggantian password user.

Penghapusan User

Ini merupakan operasi yang dapat berefek cukup besar baik pada user ataupun sistem, karena dapat menyebabkan kehilangan data ataupun menyebabkan sistem tidak dapat berjalan sebagaimana mestinya. Oleh karena itu, perlu perhatian khusus saat akan melakukan operasi ini. Apabila akan menghapus suatu user dari sistem pastikan bahwa file-file penting milik user tersebut sudah dibackup dan pastikan juga tidak ada proses di sistem yang memerlukan user tersebut. Perintah penghapusan user diberikan sebagai berikut.
deluser  username
atau
deluser  –remove-home  username
atau
deluser  –remove-home  –backup  username
Pada perintah pertama, penghapusan akan menyebabkan hanya data user tersebut yang akan dihapus dari sistem. Apabila menggunakan perintah yang kedua, penghapusan akan menyebabkan semua file yang tersimpan pada direktori home dari user tersebut akan terhapus. Perintah terakhir ini mungkin lebih aman karena sebelum menghapus semua isi dari direktori home user tersebut, ada backup yang dibuat. Backup-nya dinyatakan dalam file terkompresi (*.tar.bz2). Contoh penerapannya ditunjukkan sebagai berikut.
manajemen user3
Selain menggunakan deluser untuk menghapus user juga dapat menggunakan perintah userdel. Perintah userdel memiliki fungsi yang sama hanya memiliki parameter yang berbeda dari deluser.
Semua data user yang dioleh dalam perintah-perintah diatas oleh sistem Linux tersimpan pada file /etc/passwd dan /etc/shadow. Pengubahan dapat juga dilakukan langsung melalui file-file ini. Namun, harap berhati-hari karena semua user yang ada di sistem juga disimpan pada file yang sama. Apabila tidak, akan dapat berdampak pada sistem.
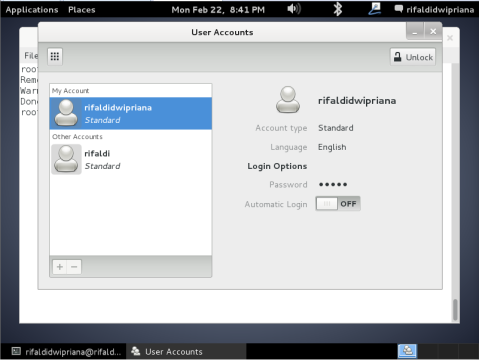
Selain melalui CLI ada juga aplikasi GUI untuk melakukan manajemen ini, yakni melalui aplikasi User Accounts. Aplikasi ini dapat diakses di Debian melalui menu Applications > System Tools > Preferences > System Settings > System: User Accounts.
manajemen user4
Pada aplikasi User Accounts tombol Unlock perlu diklik dahulu agar dapat menambahkan, memodifikasi ataupun menghapus user. Setelah itu akan muncul window baru untuk memasukkan password root.

Manajemen Group

Ada banyak file yang dihasilkan di sistem, baik yang dibawa oleh sistem Linux sendiri ataupun file dari user. Akses ke setiap file tersebut perlu adanya pembatasan (pengelompokkan), sehingga dapat menjamin kinerja sistem tetap baik dan data-data sistem/user tetap aman. Pengelompokan hak akses ini oleh Linux diterapkan dengan membuat grup akses. Bukan hanya user, setiap aplikasi server dapat memiliki grupnya sendiri-sendiri. Selain untuk pembatasan akses, grup juga dapat digunakan untuk melakukan klasifikasi user-user yang ada di sistem.
Manajemen grup di Linux dapat meliputi kegiatan, seperti penambahan grup baru dan penghapusan grup.

Penambahan Group Baru

Perintah berikut dapat digunakan untuk menambahkan grup baru di Linux:
groupadd  namagroup 
Perintah diatas hanya dapat dijalankan oleh user root. Sebagai contoh pembuatan grup ditunjukkan pada gambar berikut.
Apabila berhasil dijalankan seperti contoh diatas, maka pada file /etc/group akan ada tambahan baris yang menyatakan grup baru yang telah dibuat. Hal yang sama juga berlaku untuk grup di Linux seperti layaknya user, dimana setiap grup akan memiliki nama dan juga ID grup (GID).

Penghapusan Group

Operasi ini dapat dilakukan dengan menggunakan perintah berikut.
groupdel  namagrup 
Grup yang telah dihasillkan akan dihapus dari sistem, termasuk juga dari file /etc/group.

3.5.Menganalisis proses service dan event sistem operasi jaringan, 3.6.Memahami cara penjadwalan proses

Dalam artikel kali ini saya akan menjelaskan bagaimana cara konfigurasi ip address jaringan peer to peer. Cara ini adalah cara yang paling sederhana dalam sebuah jaringan komputer yaitu hanya menghubungkan 2 komputer (peer to peer). Sebelum anda melakukan praktek ini, alat dan bahan yang harus disediakan adalah 2 buah unit komputer yang masing-masing komputer telah terpasang NIC (Network Interface Card). Kemudian kabel UTP yang telah dirangkai dalam susunan Crossover.
Berikut langkah-langkah setting IP jaringan peer to peer:

1. Sambungkan ujung kabel ke port NIC pada komputer 1 dan komputer 2.
2. Pastikan lampu indikator hijau menyala, yang menandakan instalasi berlangsung baik.
3. Klik Start lalu pilih contol panel.
 4. Pada icon Network & Internet pilih View Network and Status Task.
 
5. Akan muncul jendela Network and Sharing Center, lalu pilih Change Adapter Setting.

 6. Lalu akan muncul jendela Network Conection, kemudian klik kanan Local Area Conection lalu pilih   Properties.


7. Pada jendela Local Area Conection Properties, pilih Internet Protocol version 4 (TCP/IPV4), lalu klik tombol properties.


8. Aktifkan tombol Use the following IP address, lalu isilah IP Address yang sesuai dengan beserta subnet mask-nya (lihat gambar). Umumnya nilai subnet akan terisi otomatis oleh Windows. Kosongkan kotak-kotak lainnya. Lalu tutup kotak dialog dengan mengklik tombol OK. 


Sampai disini anda telah berhasil melakukan konfigurasi IP Address jaringan peer to peer. Lakukan hal yang sama pada komputer 2 dengan memasukan IP address 192.168.0.2.


Masuk ke menu Network - LAN isi IP addres sesuai keinginan asalkan tidak sama dengan IP komputer
Untuk menu WAN pilih dinamic agar nantinya mendapatkan alamat IP otomatis..klik SAVE


Selanjutnya pilih menu Wireless - Basic setting, Region isikan Indonesia, Chanel bisa otomatis bisa juga manual kemudian ceklist enable high power mode, jgn lupa klik SAVE


Kamis, 30 Agustus 2018

Membuat topologi peer to peer

Dalam artikel kali ini saya akan menjelaskan bagaimana cara konfigurasi ip address jaringan peer to peer. Cara ini adalah cara yang paling sederhana dalam sebuah jaringan komputer yaitu hanya menghubungkan 2 komputer (peer to peer). Sebelum anda melakukan praktek ini, alat dan bahan yang harus disediakan adalah 2 buah unit komputer yang masing-masing komputer telah terpasang NIC (Network Interface Card). Kemudian kabel UTP yang telah dirangkai dalam susunan Crossover.
Berikut langkah-langkah setting IP jaringan peer to peer:

1. Sambungkan ujung kabel ke port NIC pada komputer 1 dan komputer 2.
2. Pastikan lampu indikator hijau menyala, yang menandakan instalasi berlangsung baik.
3. Klik Start lalu pilih contol panel.
 4. Pada icon Network & Internet pilih View Network and Status Task.
 
5. Akan muncul jendela Network and Sharing Center, lalu pilih Change Adapter Setting.

 6. Lalu akan muncul jendela Network Conection, kemudian klik kanan Local Area Conection lalu pilih   Properties.


7. Pada jendela Local Area Conection Properties, pilih Internet Protocol version 4 (TCP/IPV4), lalu klik tombol properties.


8. Aktifkan tombol Use the following IP address, lalu isilah IP Address yang sesuai dengan beserta subnet mask-nya (lihat gambar). Umumnya nilai subnet akan terisi otomatis oleh Windows. Kosongkan kotak-kotak lainnya. Lalu tutup kotak dialog dengan mengklik tombol OK. 


Sampai disini anda telah berhasil melakukan konfigurasi IP Address jaringan peer to peer. Lakukan hal yang sama pada komputer 2 dengan memasukan IP address 192.168.0.2.


Masuk ke menu Network - LAN isi IP addres sesuai keinginan asalkan tidak sama dengan IP komputer
Untuk menu WAN pilih dinamic agar nantinya mendapatkan alamat IP otomatis..klik SAVE


Selanjutnya pilih menu Wireless - Basic setting, Region isikan Indonesia, Chanel bisa otomatis bisa juga manual kemudian ceklist enable high power mode, jgn lupa klik SAVE


Kamis, 09 Agustus 2018

3.2. Memahami penyambungan internet melalui ISP

Penyambungan ke Internet Melalui ISP

Image result for memahami penyambungan internet melalui isp

Untuk membuat koneksi dengan ISP Telkomnet, kita perlu melakukan beberapa tahapan berikut, yaitu :a. Langkah awal untuk membuat koneksi dengan Telkomnet, yaitu bukalah ‘Network Conection’yang berada pada Start> Settings>Network Connections.b. Kemudian pilihlah menu ‘Create a new connections’ pada bagian kiri atas, bila muncul tampilan “New Connection Wizard”maka tekan tombol ‘Next’c. Kemudian kliklah ‘Connect to the Internet’, lalu tekan tombol ‘Next’d. Selanjutnya kliklah ‘Set up my connection manually’ lalu tekan tombol ‘Next’e. Kliklah ‘Connect using a dial-up modem’ lalu tekan tombol ‘Next’f. Tuliskan nama ISP yang akan dihubungi, misalnya “Telkomnet”. Kemudian tekanlah tombol“Next’g. Selanjutnya isikan nomor telepon ISP Telkomnet, yaitu 080989999. Kemudian tekanlah tombol ‘Next’h. Langkah berikutnya adalah mengisikan user name dan password untuk Telkomnet, user name-nya adalah telkomnet@instan dan pasword-nya telkom. Selanjutnya tekanlah tombol ‘Next’i. Tekan tombol ‘Finish’ untuk mengakhiri pembangunan koneksi ke ISP, maka akan muncul tampilan ‘dial-up’ berupa tampilan “Connect Telkomnet”j. Untuk melakukan koneksi ke Telkomnet, tekanlah tombol ‘Dial’. Kemudian muncullah tampilan yang menunjukkan komputer sedang membangun koneksi dengan Telkomnet yaitu ditandai dengan tulisan “Connecting Telkomnet…..”

4.1.Menalar hubungan komputer ke jaringan


Pengenalan Terminologi Jaringan, Antarmuka dan Protokol


Pemahaman dasar mengenai jaringan adalah sesuatu yang sangat penting bagi seorang admin pengelola server. Bukan saja penting untuk membuat kinerja server yang baik, namun juga penting untuk membuat suatu diagnosa berbagai masalah teknis terkait kinerja server.

Istilah-istilah Jaringan
   Istilah-istilah berikut ini akan banyak digunakan pada informasi-informasi lebih lanjut terkait.

· Koneksi / Sambungan / Connection:
Dalam jaringan, koneksi (connection) mengacu pada potongan-potongan informasi terkait yang ditransfer melalui jaringan. Koneksi dibuat sebelum transfer data (mengikuti prosedur yang tercantum dalam protokol) dan kemudian didekonstruksi pada akhir transfer data.

· Paket / Packet: Sebuah paket adalah, secara umum, unit paling dasar yang ditransfer melalui jaringan. Ketika berkomunikasi melalui jaringan, paket diibaratkan amplop yang membawa data Anda (dalam bentuk potongan-potongan) dari satu titik ke titik yang lain.

Paket memiliki bagian header yang berisi informasi mengenai paket itu sendiri termasuk sumber dan tujuan, timestamps, hop jaringan, dll. Bagian utama dari sebuah paket adalah berisi data aktual yang sedang ditransfer. Hal ini kadang-kadang disebut sebagai tubuh atau payload.

· Antarmuka Jaringan / Network Interface: Sebuah antarmuka jaringan dapat merujuk ke segala jenis antarmuka perangkat lunak hingga ke perangkat keras jaringan. Misalnya, jika Anda memiliki dua kartu jaringan di komputer Anda, Anda dapat mengontrol dan mengkonfigurasi setiap antarmuka jaringan yang terkait dengan mereka secara individu.

Sebuah antarmuka jaringan dapat dihubungkan dengan perangkat fisik, atau mungkin menjadi representasi dari sebuah antarmuka virtual. Contohnya adalah Perangkat "loopback" yang merupakan antarmuka virtual ke mesin lokal.

· LAN
                           
Hasil gambar untuk gambar lan

LAN singkatan dari "Local Area Network ~ jaringan area lokal". Ini mengacu pada jaringan atau bagian dari jaringan yang tidak dapat diakses publik dari jaringan internet yang lebih besar. Sebuah jaringan di rumah atau kantor adalah contoh dari sebuah LAN.

WAN
         
WAN adalah singkatan dari "Wide Area Network ~ jaringan area yang lebih luas". Ini berarti jaringan yang jauh lebih luas daripada LAN. WAN adalah istilah yang relevan secara umum untuk menggambarkan jaringan yang besar dan tersebar, dan biasanya dimaksudkan sebagai internet secara keseluruhan.Jika suatu antarmuka terhubung ke dalam WAN, umumnya diasumsikan dapat diakses melalui internet.

· Protokol / Protocol: adalah seperangkat aturan dan standar-standar berupa bahasa yang digunakan suatu perangkat untuk berkomunikasi. Ada sejumlah besar protokol yang digunakan secara luas di jaringan, dan mereka sering diimplementasikan dalam lapisan yang berbeda.

Beberapa protokol tingkat rendah adalah TCP, UDP, IP, dan ICMP. Beberapa contoh akrab protokol lapisan aplikasi - dibangun di atas protokol yang lebih rendah - adalah HTTP (untuk mengakses konten web), SSH, TLS / SSL, dan FTP.

· Port: adalah alamat pada suatu mesin yang dapat dikaitkan dengan bagian tertentu dari perangkat lunak. Ini bukan antarmuka fisik atau lokasi, tetapi memungkinkan server Anda untuk dapat berkomunikasi menggunakan lebih dari satu aplikasi.

· Firewall: adalah sebuah program yang menentukan diijinkan tidaknya lalu lintas yang datang ke dan keluar server. Firewall biasanya bekerja dengan menciptakan aturan untuk jenis lalu lintas dapat diterima pada suatu port. Umumnya, firewall memblokir port yang tidak digunakan oleh aplikasi tertentu pada server.

· NAT


Hasil gambar untuk gambar NAT
 singkatan dari Network Address Translation. Ini adalah cara untuk menerjemahkan permintaan yang masuk ke dalam suatu routing server untuk ke perangkat yang relevan atau server dalam LAN. Hal ini biasanya diterapkan pada LAN fisik sebagai cara untuk meneruskan permintaan melalui satu alamat IP ke server backend yang diperlukan.

· VPN
Hasil gambar untuk gambar vpn


adalah singkatan dari Virtual Private Network. Ini adalah sarana penghubung pada suatu LAN yang terpisah melalui jaringan internet dan tetap menjaga privasi. Ini digunakan sebagai sarana penghubung sistem remote yang seolah-olah masih berada dalam jaringan lokal, seringkali digunakan untuk alasan keamanan.

Ada banyak istilah lainnya yang mungkin Anda temui. Kami hanya akan menjelaskan istilah-istilah lain jika diperlukan dan sesuai dengan topiknya. Saat ini, Anda sebaiknya memahami beberapa hal dasar serta konsep tingkat tinggi yang akan memungkinkan kita untuk membahas lebih dalam topik-topik yang akan datang.

Lapisan Jaringan / Network Layers
     Ada beberapa teknologi dan protokol yang dibangun di atas satu sama lain dalam rangka untuk komunikasi yang berfungsi lebih mudah. Setiap berturut-turut, lapisan yang lebih tinggi menggambarkan data mentah lebih sedikit, dan membuatnya lebih mudah untuk digunakan bagi aplikasi dan pengguna.
     Sebagaimana data dikirim dari suatu mesin, hal ini dimulai dari bagian atas tumpukan / lapisan dan difilter ke bawah. Pada lapisan terendah, transmisi yang sebenarnya ke komputer lain juga terjadi. Pada titik ini, data mengalami perjalanan balik melalui lapisan komputer lain.
     Setiap lapisan memiliki kemampuan untuk menambahkan "wrapper" sendiri pada seluruh data yang diterima dari lapisan yang berdekatan, yang akan membantu lapisan yang datang setelah memutuskan apa yang harus dilakukan dengan data bila dilewatkan.

Model OSI
   Secara historis, salah satu metode yang membicarakan tentang beberapa lapisan jaringan komunikasi yang berbeda adalah model OSI. OSI singkatan dari Open System Interconnect.

Model ini mendefinisikan tujuh lapisan terpisah, yaitu:
· Aplikasi (application): Lapisan aplikasi adalah lapisan yang paling sering berinteraksi dengan pengguna dan aplikasi-pengguna. Komunikasi jaringan dimaksudkan dalam hal ketersediaan sumber daya, mitra berkomunikasi, dan sinkronisasi data.

· Presentasi (presentation): Lapisan presentasi bertanggung jawab untuk memetakan sumber daya dan mmbuat konten. Hal ini digunakan untuk menerjemahkan data jaringan tingkat yang lebih rendah menjadi data yang diharapkan oleh aplikasi.

· Sesi (session): Lapisan sesi adalah pengendali koneksi. Yaitu membuat, mengelola, dan menghentikan koneksi antar node dengan cara terus-menerus.

· Transport: Lapisan transport bertanggung jawab untuk menangani lapisan di atasnya menjadi suatu koneksi yang dapat diandalkan. Yang dimaksud dengan koneksi yang dapat diandalkan adalah kemampuan untuk memverifikasi dan memastikan bahwa suatu data yang diterima di ujung lain dari koneksi adalah tetap utuh.

Lapisan ini dapat mengirim ulang informasi yang telah berkurang atau rusak dan mendapatkan status penerimaan data ke komputer remote.

· Jaringan / Network: Lapisan jaringan digunakan untuk meneruskan data (route) di antara node yang berbeda pada suatu jaringan. Mereka menggunakan alamat-alamat untuk dapat membedakan ke komputer mana informasi dikirim. Lapisan ini juga dapat memecah pesan dengan ukuran besar menjadi potongan-potongan kecil untuk kemudian disusun kembali di tujuan akhir.

· Data Link: Lapisan ini diimplementasikan sebagai metode membangun dan mempertahankan koneksiyang dapat diandalkan di antara node atau perangkat yang berbeda pada suatu jaringan menggunakan koneksi fisik yang ada.

· Physical: lapisan fisik bertanggung jawab dalam hal menangani perangkat fisik yang sebenarnya yang digunakan untuk membuat koneksi. Lapisan ini melibatkan aplikasi terbuka yang mengelola koneksi fisik sebagaimana halnya perangkat keras itu sendiri (seperti Ethernet).

Seperti yang Anda lihat, ada banyak lapisan yang berbeda yang dapat dibahas berdasarkan kedekatan mereka dengan hardware dan fungsionalitasnya.


TCP/IP Model

Model TCP / IP lebih dikenal sebagai protokol internet, merupakan model yang layeringlain yang lebih sederhana dan telah diadopsi secara luas. Model ini mendefinisikan empat lapisan yang terpisah, beberapa di antaranya tumpang tindih dengan model OSI:

· Aplikasi / Application: dalam model ini, lapisan aplikasi bertanggung jawab untuk menciptakan dan mengirimkan data pengguna di antara aplikasi. Aplikasi tersebut bisa terdapat pada suatu sistem remote, namun akan tampil dan berjalan seolah-olah secara lokal bagi pengguna akhir (end user).


· Transport: lapisan transport bertanggung jawab untuk komunikasi antar proses. Tingkatan jaringan ini menggunakan port untuk menangani berbagai layanan. Hal ini akan menjadi koneksi yang dapat atau tidak dapat diandalkan tergantung pada jenis protokol yang digunakan.

· Internet: lapisan internet digunakan untuk mengangkut data dari suatu node ke node lain dalam suatu jaringan. Lapisan ini mengetahui persis titik akhir dari suatukoneksi, namun tidak mempedulikan mengenai sambungan aktual yang dibutuhkan untuk mencapai suatu titik / node dari titik tertentu. Alamat IP yang didefinisikan dalam lapisan ini adalah sebagai cara untuk mencapai sistem remote sesuai dengan cara pengalamatan.

· Hubungan / Link: lapisan link mengimplementasikan topologi yang sebenarnya dari suatu jaringan lokal yang memungkinkan lapisan internet untuk menyajikan sebuah antarmuka yang dapat diberi suatu alamat. Hal ini menciptakan koneksi di antara node-node berdekatan untuk mengirimkan data.

Seperti yang Anda lihat, model TCP / IP sedikit lebih abstrak dan fleksibel. Hal ini membuatnya lebih mudah untuk diterapkan dan memungkinkan untuk menjadi cara yang dominan mengkategorikan suatu lapisan jaringan.

Antarmuka / Interfaces

Antarmuka adalah titik komunikasi jaringan komputer Anda. Setiap antarmuka dikaitkan dengan perangkat jaringan fisik atau virtual.
Biasanya, server Anda akan memiliki satu antarmuka jaringan yang dapat dikonfigurasi untuk setiap Ethernet atau kartu internet nirkabel yang dimiliki.
Selain itu, akan menentukan pula suatu antarmuka jaringan virtual yang disebut "loopback" atau antarmuka localhost. Ini digunakan sebagai antarmuka untuk menghubungkan berbagai aplikasi dan proses-prosesnya pada suatu komputer pada aplikasi dan proses-proses lainnya. Anda dapat melihatnya yang ditandai sebagai antarmuka "lo"
Seringkali, administrator mengkonfigurasi satu antarmuka untuk layanan lalu lintas ke internet dan antarmuka lainnya untuk LAN atau jaringan pribadi.
Pada layanan VPS yang mendukung 2 jenis antarmuka ini seperti pada DigitalOcean, biasaya antarmuka "eth0" akan dikonfigurasi untuk menangani lalu lintas dari / ke internet, sedangkan antarmuka "eth1" akan beroperasi untuk komunikasi dengan jaringan pribadi Anda.

Protocols
Jaringan bekerja dengan membonceng sejumlah protokol yang berbeda di atas satu sama lain. Dengan cara ini, suatu bagian data dapat dikirim menggunakan beberapa protokol dikemas dalam satu sama lain.
Kita akan mulai dengan protokol-protokol yang diimplementasikan pada lapisan jaringan yang lebih rendah dan yang lebih tinggi.

Media Access Control (MAC)
Media access control adalah protokol komunikasi yang digunakan untuk membedakan perangkat tertentu. Setiap perangkat harus mendapatkan alamat MAC yang unik selama proses manufakturnya yang menjadi pembeda dari setiap perangkat lain di internet.
Pengalamatan hardware dengan alamat MAC memungkinkan pengaksesan perangkat dengan nilai yang unik bahkan ketika perangkat lunak yang menggunakannya dapat mengubah nama perangkat tertentu selama operasi.
MAC adalah satu-satunya protokol dari lapisan link yang mungkin Anda gunakan untuk berinteraksi pada umumnya.

IP
Protokol IP adalah salah satu protokol dasar yang membuat internet bekerja. Alamat IP adalah unik untuk setiap jaringan dan memungkinkan setiap mesin / perangkat yang terhubung dalam jaringan saling berkomunikasi. IP diimplementasikan pada layer internet dalam model IP/TCP.
Jaringan-jaringan dapat dihubungkan bersama-sama, tapi lalu lintas data harus diteruskan / routed ketika melintasi batas-batas setiap jaringan. Protokol ini mengidentifikasi suatu jaringan yang tidak baik dan beberapa jalur yang mengarah ke tujuan yang sama yang di antaranya dapat berubah-ubah secara dinamis.
Ada beberapa implementasi yang berbeda-beda dari protokol ini. Penggunaan yang paling umum saat ini adalah IPv4, meskipun IPv6 semakin populer sebagai protokol alternatif karena adanya kelangkaan alamat IPv4 yang tersedia serta berbagai perbaikan dalam kemampuan protokol.

ICMP
ICMP singkatan dari Internet Control Message Protocol ~ protokol pesan kontrol internet. Ini digunakan untuk mengirim pesan antar perangkat untuk menunjukkan kondisi ketersediaan atau kesalahan. Paket ini digunakan dalam berbagai alat diagnostik jaringan, seperti ping dan traceroute.
Biasanya paket ICMP ditransmisikan ketika sebuah paket dari jenis yang berbeda menemui beberapa jenis masalah. Pada dasarnya, mereka digunakan sebagai mekanisme umpan balik untuk komunikasi jaringan.

TCP
TCP singkatan dari Transmission Control Protocol ~ protokol kontrol transmisi. Ini diimplementasikan pada lapisan transport dari model IP/TCP dan digunakan untuk membuat suatu koneksi yang baik dan dapat diandalkan.
TCP merupakan salah satu protokol yang mengemas data ke dalam paket. Kemudian paket tersebut ditransfer ke ujung jauh dari koneksi menggunakan metode yang tersedia pada lapisan bawah. Pada ujung yang lain, dapat terjadi proses pemeriksaan kesalahan, permintaan potongan / bagian data tertentu untuk ditolak, dan mengumpulkan kembali potongan-potongan informasi / data tersebut menjadi satu bagian utuh yang logis untuk kemudian dikirim ke lapisan aplikasi.
Protokol ini membangun sebuah koneksi sebelum dilakukan transfer data menggunakan sistem yang disebut three-way handshake. Ini adalah cara bagi kedua ujung / node untuk berkomunikasi untuk saling melakukan permintaan data dan saling menyepakati metode untuk memastikan keabsahan data.
Setelah data dikirim, koneksi diputuskan menggunakan four-way handshake yang sama .
TCP adalah protokol pilihan untuk sebagian besar penggunaan yang paling populer di internet, termasuk WWW, FTP, SSH, dan email. Dapat dikatakan, internet yang kita kenal sekarang ini tidak akan pernah ada tanpa adanya TCP.

UDP
UDP singkatan dari User Datagram Protocol ~ protokol pengguna datagram. Ini adalah protokol pendamping yang populer untuk TCP dan juga diimplementasikan pada lapisantransport.
Perbedaan mendasar antara UDP dan TCP adalah bahwa UDP menawarkan transfer data tanpa pengecekan kualitas pengiriman. UDP tidak memverifikasi apakah suatu data telah diterima di ujung lain dari koneksi atau tidak. Ini mungkin terdengar sebagai hal yang buruk. Namun, hal ini juga sangat penting untuk beberapa fungsi.
Karena tidak perlu menunggu adanya konfirmasi bahwa data telah diterima dan dipaksa untuk mengirim ulang data, UDP menjadi jauh lebih cepat daripada TCP. UDP tidak membuat koneksi dengan suatu host remote, ia langsung melakukan pengiriman data ke host tersebut dan tidak peduli diterima atau tidak data tersebut.
Karena ini merupakan transaksi yang sederhana, maka akan sangat berguna untuk melakuan koneksi sederhana seperti query untuk informasi sumber daya jaringan. UDP juga tidak mempertahankan suatu keadaan (state), yang membuatnya sangat bagus untuk melakukan transmisi data suatu komputer ke banyak klien secara real time. Ini membuatnya ideal untuk VOIP, game, dan aplikasi-aplikasi lainnya yang tidak menghendaki adanya delay.

HTTP
HTTP singkatan dari hypertext transfer protocol. Ini adalah protokol yang didefinisikan dalam lapisan aplikasi yang menjadi dasar untuk komunikasi di web.
HTTP mendefinisikan sejumlah fungsi yang memberitahukan sistem remote mengenai apa yang Anda minta. Misalnya GET, POST, dan DELETE yang semuanya berinteraksi dengan data yang diminta dengan cara yang berbeda.

FTP
FTP singkatan dari file transfer protocol. Ini juga didefinisikan dalam lapisan aplikasi dan menyediakan cara mentransfer file lengkap dari satu host ke host yang lain.
Ini cukup tidak aman, sehingga tidak dianjurkan untuk setiap aktivitas jaringan eksternal yang dihadapi kecuali diimplementasikan hanya sebagai sumber daya bagi publik untuk mengunduhan saja.

DNS
DNS singkatan dari domain name system ~ sistem nama domain. Ini adalah sebuah protokol lapisan aplikasi yang digunakan untuk menyediakan mekanisme penamaan yanguser-friendly untuk sumber daya internet. Ini adalah mengaitkan nama domain pada suatu alamat IP dan memungkinkan Anda untuk mengakses berbagai situs dengan menggunakan nama domain tersebut melalui browser Anda.

SSH
SSH singkatan dari secure shell. Ini adalah sebuah protokol terenkripsi yang diimplementasikan dalam lapisan aplikasi dan dapat digunakan untuk berkomunikasi dengan server remote secara aman.
Ada banyak protokol lainnya yang kita belum diungkap yang juga sama pentingnya. Namun, apa yang sudah disampaikan dalam artikel ini setidaknya dapat memberikan gambaran yang cukup bagi Anda mengenai sekilas teknologi dasar bagaimana suatu internet dan jaringan menjadi mungkin.

Pembahasan soal dan jawaban UN 2017

Latihan Soal Ujian Nasional (UN) Teori Kejuruan TKJ  SMK 2017 . 1. Alat yang berfungsi untuk menghubungkan 2 jaringan dengan segmen yang...